Recibir un SMS aparentemente enviado por nuestro banco se ha convertido en algo habitual. El problema aparece cuando ese mensaje no procede realmente de la entidad, sino de un estafador que intenta hacerse pasar por ella.
En los últimos años, los delincuentes han perfeccionado este tipo de fraude hasta conseguir que determinados mensajes aparezcan incluso con el nombre del banco como remitente y dentro del mismo hilo de conversaciones legítimas. El objetivo suele ser el mismo: generar confianza para que la víctima pulse un enlace, facilite sus claves o códigos de seguridad o autorice una operación.
Ante esta situación, se han aprobado nuevas medidas para dificultar la suplantación de los nombres utilizados como remitentes de los mensajes. Una de ellas es el denominado “Registro de Alias”, que comenzará a tener efectos en este ámbito a partir del 15 de septiembre de 2026.
Una estafa que se aprovecha de la confianza.
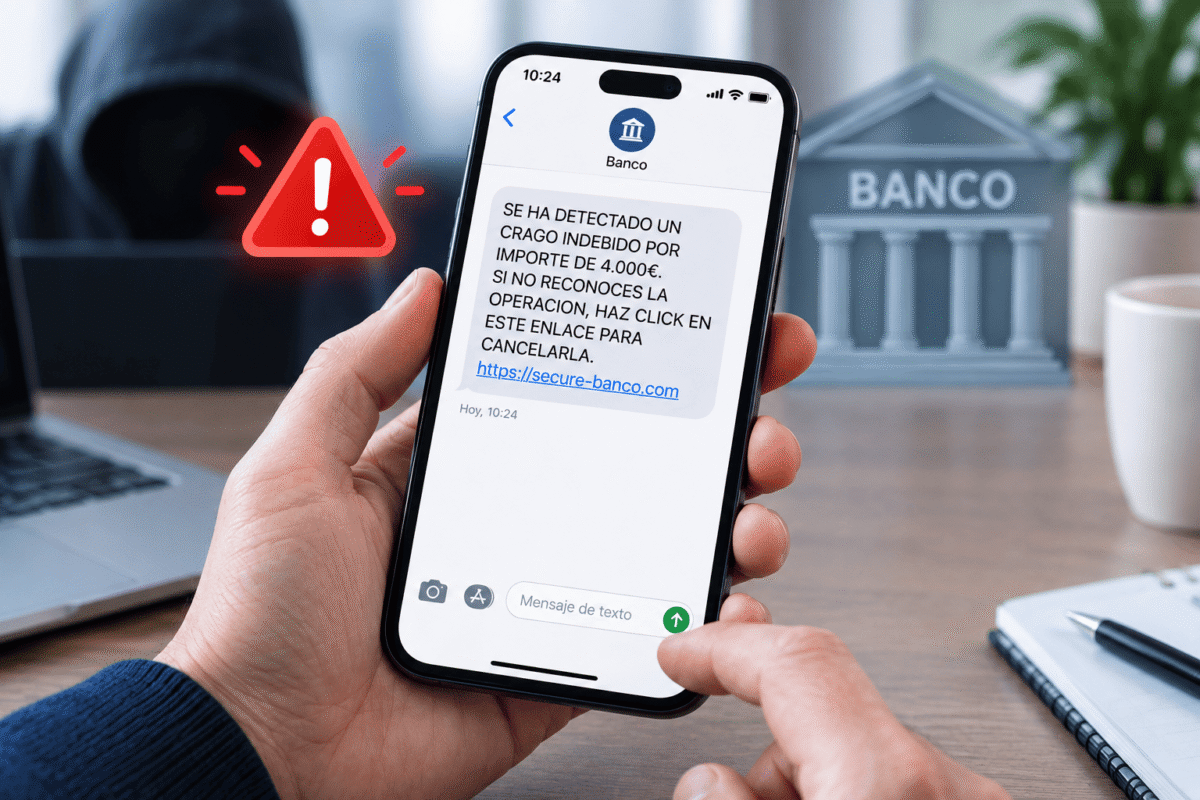
Este tipo de fraude, conocido habitualmente como smishing, utiliza mensajes que aparentan proceder de una entidad bancaria. El contenido puede advertir de un supuesto acceso no autorizado, un problema con la tarjeta, una transferencia sospechosa o cualquier otra situación que requiera una actuación inmediata.
La clave está en generar preocupación y urgencia. La víctima puede pensar que, si no actúa rápidamente, perderá dinero o tendrá algún problema con su cuenta.
Además, los delincuentes pueden utilizar técnicas que hacen que el mensaje resulte todavía más creíble, como mostrar el nombre del banco como remitente. Que un mensaje aparezca dentro del mismo hilo que otros mensajes auténticos no significa necesariamente que también sea auténtico.
Por eso, aunque el remitente aparente ser nuestra entidad bancaria, siempre debemos comprobar el contenido antes de facilitar información o realizar cualquier operación.
¿Qué es el nuevo Registro de Alias?
La Orden TDF/149/2025, de 12 de febrero, introdujo diferentes medidas destinadas a combatir las estafas basadas en la suplantación de identidad mediante llamadas y mensajes.
Entre ellas se encuentra el Registro de Alias, gestionado por la Comisión Nacional de los Mercados y la Competencia (CNMC).
Un alias es, de forma sencilla, el nombre alfanumérico que puede aparecer como remitente de un SMS en lugar de un número de teléfono. Por ejemplo, cuando recibimos un mensaje en el que el remitente aparece identificado directamente con el nombre de una entidad.
El sistema pretende que esos nombres estén registrados y vinculados a los proveedores de servicios de mensajería que están autorizados a utilizarlos. De esta manera, se pretende dificultar que un tercero pueda utilizar sin autorización el nombre de una entidad bancaria para hacerse pasar por ella.
La Orden TDF/558/2026, de 4 de junio, modificó el calendario inicialmente previsto y estableció que los artículos 7.2 y 8 de la Orden TDF/149/2025 producirán efectos desde el 15 de septiembre de 2026.
Es importante aclarar que estas obligaciones se dirigen principalmente a los operadores y proveedores de servicios de comunicaciones y mensajería, que deberán aplicar los mecanismos técnicos previstos para impedir determinados mensajes fraudulentos.
¿Qué pasará si un estafador intenta utilizar el nombre de un banco?
El objetivo es que un delincuente no pueda utilizar libremente el mismo nombre que identifica a una entidad bancaria para enviar mensajes fraudulentos.
Cuando un alias esté registrado y vinculado a un proveedor autorizado, su utilización quedará sometida a los mecanismos establecidos en la normativa. Por el contrario, los mensajes que utilicen determinados alias sin cumplir los requisitos previstos podrán ser bloqueados durante su transmisión.
La medida supone, por tanto, una nueva barrera frente a una de las técnicas utilizadas en las campañas de smishing: la suplantación del identificador del remitente.
Pero conviene no interpretar esta medida como una solución definitiva frente a las estafas bancarias.
¿Significa esto que desaparecerán las estafas bancarias por SMS?
No.
El Registro de Alias dificulta una técnica concreta de suplantación, pero los delincuentes pueden seguir utilizando otras vías para contactar con sus víctimas. Llamadas telefónicas, correos electrónicos, WhatsApp, páginas web falsas o aplicaciones fraudulentas son algunos de los métodos que pueden utilizarse para conseguir información o provocar que una persona autorice una operación.
Por eso, que un SMS parezca proceder de nuestro banco tampoco debe ser la única razón para confiar en su contenido.
¿Cómo saber si un SMS del banco puede ser una estafa?
Aunque los métodos utilizados por los delincuentes son cada vez más sofisticados, existen algunas señales que deberían hacernos desconfiar:
- El mensaje genera urgencia o alarma y exige actuar inmediatamente.
- Incluye un enlace para acceder a la cuenta o solucionar un supuesto problema.
- Solicita claves, códigos de verificación o datos bancarios.
- Pide realizar una operación que no esperábamos o que no hemos iniciado.
Ante cualquiera de estas situaciones, lo recomendable es no utilizar el enlace incluido en el SMS. Lo más seguro es acceder directamente a la aplicación oficial del banco o contactar con la entidad a través de sus canales habituales.
Y, por supuesto, nunca debemos facilitar nuestras claves o códigos de seguridad a una persona que nos los solicite por SMS, teléfono, correo electrónico o cualquier otro medio.
¿Qué hacer si ya has pulsado el enlace?
Si hemos pulsado el enlace o hemos facilitado información a los estafadores, es importante actuar rápidamente. Cuanto antes se comunique la situación al banco, antes podrán adoptarse determinadas medidas de seguridad y dejar constancia de lo sucedido.
En estos casos, recomendamos:
- Contactar con el banco lo antes posible, utilizando siempre un teléfono o canal oficial.
- Si se ha realizado una operación que no reconocemos, comunicarlo inmediatamente a la entidad y dejar constancia de lo ocurrido.
- Guardar el SMS, capturas de pantalla, enlaces, conversaciones y cualquier otra prueba relacionada con la estafa.
- Si hemos facilitado claves o códigos de seguridad, informar al banco y seguir sus indicaciones para proteger la cuenta.
Conservar las pruebas es especialmente importante. El contenido del SMS, las conversaciones mantenidas con los supuestos empleados del banco, los justificantes de las operaciones y las comunicaciones realizadas con la entidad pueden ayudar posteriormente a reconstruir cómo se produjo el fraude.
¿Has sido víctima de un fraude bancario? Podemos ayudarte.
Las nuevas medidas de seguridad pueden dificultar determinadas formas de suplantación, pero no eliminan el riesgo de sufrir un fraude bancario.
Si has facilitado datos, autorizado una operación o detectado un movimiento que no reconoces, actuar con rapidez es fundamental. En estos casos, además de comunicar inmediatamente el fraude a la entidad bancaria y conservar todas las pruebas, es recomendable analizar las circunstancias concretas de lo ocurrido para determinar las posibles vías de reclamación.
En Recuperar Dinero Estafado, estudiamos cada caso de forma individualizada para determinar qué actuaciones pueden llevarse a cabo frente a la entidad financiera y frente a los responsables del fraude.
No toda operación fraudulenta implica necesariamente que el cliente deba asumir la pérdida económica.
Si quieres que estudiemos tu caso, puedes contactar con nosotros en el 983 377 435 o a través de nuestro formulario de contacto. Te informaremos de las opciones legales disponibles.
Una estafa bancaria no significa necesariamente que el dinero esté perdido.